13 min di lettura
Questo articolo è una traduzione assistita dall’AI dell’originale in inglese, revisionata dall’autore.
Il confine, messo per iscritto
Per buona parte di quest’anno ho fatto ai vendor una domanda a cui di solito rispondono con una demo: cosa può fare, esattamente, il vostro agente nel mio tenant, e come lo fermo? Questa settimana tre delle nove piattaforme su cui lavoro hanno risposto per iscritto. Hanno dato tre risposte diverse e, cosa più interessante, le hanno messe in tre posti diversi: una nel copy di marketing, una in una tabella di riferimento, una nel contratto dell’API. Il posto conta più delle parole.
TL;DR
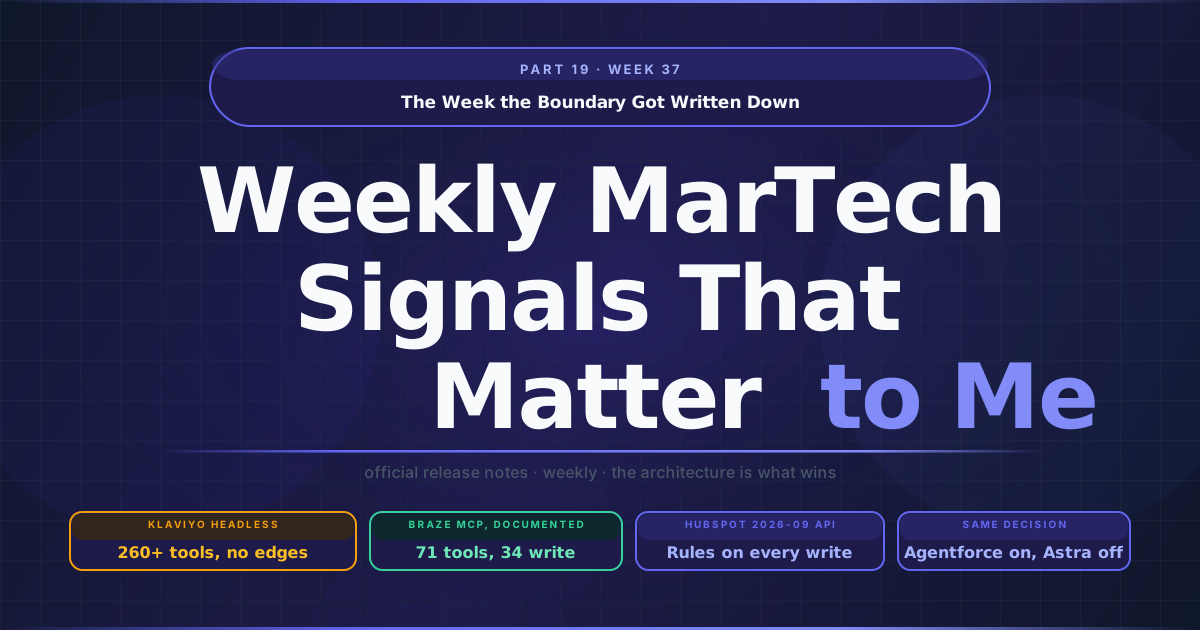
- Tre piattaforme di customer engagement hanno pubblicato cosa può fare il loro agente, in tre posti diversi. Klaviyo nel copy di lancio, Braze in una tabella di riferimento, HubSpot nel contratto dell’API.
- Klaviyo Headless apre oltre 260 tool MCP che possono “leggere, scrivere e andare live” senza che nessuno apra Klaviyo. Nessun modello di permessi, durata di sessione o percorso di revoca, per la quarta settimana consecutiva.
- Braze ha documentato 71 tool, 34 in scrittura, insieme ai loro limiti.
- HubSpot ha spostato il confine dentro il tenant.
Klaviyo ha pubblicato il perimetro di scrittura più ampio della mia watchlist
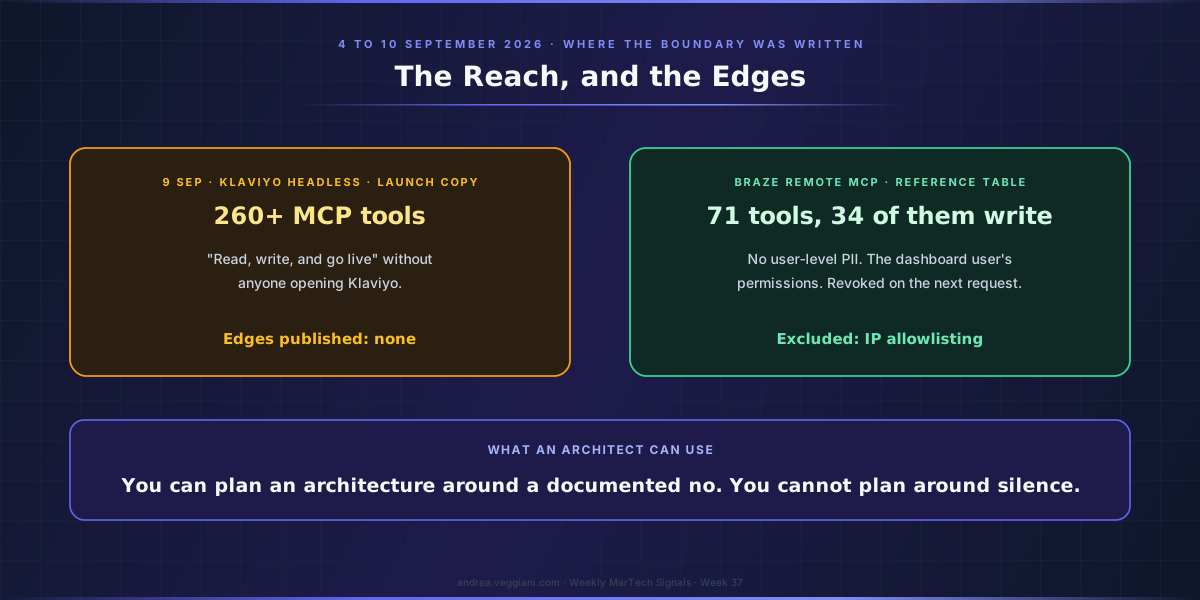
Klaviyo Headless è stato lanciato al K:BOS con una frase che mi aspetto di ritrovare citata nei documenti di procurement per tutto il prossimo anno: “un agente può leggere, scrivere e andare live come fareste voi dentro Klaviyo, senza che nessuno apra mai Klaviyo”. Più di 260 tool MCP, richiamabili da Claude, da ChatGPT o da qualunque strumento il team abbia già aperto.
L’istinto che c’è dietro è quello giusto. La maggior parte dei professionisti con cui lavoro passa già metà della settimana in una finestra di chat, e costringerli a tornare nell’interfaccia di una piattaforma solo per premere invio è un attrito che non serve a nessuno. Aprire la piattaforma a qualunque superficie l’operatore preferisca è la direzione in cui tutto questo andava da sempre, e Klaviyo ci è arrivata prima di chiunque altro nella mia lista.
Ma rileggete la frase da architetti e non da marketer, e guardate quale parola fa il lavoro. “Andare live” è l’invio, cioè l’azione irreversibile, e “senza che nessuno apra Klaviyo” descrive con molta precisione un invio in produzione partito da un punto che la traccia di audit della piattaforma potrebbe non raggiungere.
Una campagna che esce dalla piattaforma è l’unica azione dell’intero stack che non si può richiamare, e nella maggior parte dei programmi su cui lavoro è volutamente il passaggio più lento, avvolto in un’approvazione, una seed list e le iniziali di qualcuno. Nessuno tiene in piedi quella cerimonia perché gli piace: il costo di un errore si misura in disiscrizioni e, sempre più spesso, in corrispondenza con il regolatore. Spostare l’invio in una finestra di chat lascia quel costo dov’era e rende più difficile ritrovare, dopo, il momento della decisione, perché quello che vorrete ricostruire è cosa è stato chiesto alla piattaforma, e sta in una conversazione che forse non vi appartiene, mentre il log della piattaforma registra solo cosa ha fatto.
Quello che l’annuncio non contiene è un modello di permessi, una durata di sessione o un percorso di revoca. È la quarta settimana consecutiva che registro questa lacuna per Klaviyo, e la lacuna si è allargata, perché il perimetro dall’altra parte continua a crescere. L’unico strumento di governance nominato in tutto il lancio è un Compliance Hub, che compare una sola volta, in un elenco finale, accanto alla personalizzazione onsite e a una funzionalità retail, senza alcun dettaglio.
Con la capacità in sé non ho nessun problema. Tutto il resto che Klaviyo ha rilasciato quel giorno è di ottimo livello, e il layer SQL nella Data Platform ne è il pezzo più interessante: un marketer fa una domanda in linguaggio naturale e la piattaforma restituisce sia la risposta sia la query esatta che l’ha prodotta, così che la stessa domanda posta due volte dia lo stesso risultato. È la riproducibilità offerta come funzionalità di prodotto, una cosa rara e da apprezzare. Quello che vorrei è che il confine venisse pubblicato lo stesso giorno della portata, dallo stesso team, con la stessa sicurezza.
Braze ha pubblicato i limiti invece della portata
Il controesempio è arrivato da Braze, e non somiglia per niente a un annuncio. Il suo server MCP remoto, che registravo come lacuna non documentata da cinque edizioni, ora è documentato per intero. Ho contato la tabella pubblicata: settantuno tool, trentaquattro in scrittura, sei di cancellazione, e tra quelli in scrittura sia launch_campaign sia stop_campaign.
È una superficie ampia sotto ogni punto di vista, per certi aspetti più ampia di quella descritta da Klaviyo. La differenza sta in tutto quello che la circonda. Nessun tool restituisce PII a livello di utente, e questo è dichiarato come una capacità assente anziché come una raccomandazione. Gli agenti ereditano i permessi dell’utente della dashboard Braze che si è autenticato, non una chiave API condivisa. Le modifiche ai permessi valgono dalla richiesta successiva e un utente disattivato perde l’accesso: è il primo percorso di revoca sulla mia lavagna che indica il momento in cui ha effetto, invece di alludervi.
Poi c’è la frase che nessuno citerà e in cui ogni cliente regolamentato inciamperà: se usate l’IP allowlisting, non potete usare il server MCP remoto. Un’esclusione pubblicata vale per me più di una funzionalità pubblicata, perché posso progettare un’architettura attorno a un no documentato, mentre attorno al silenzio non posso progettare niente.
Braze fa anche una cosa che non ho visto tentare da nessun’altra piattaforma di questa lista: dichiara i limiti del proprio ruolo nella catena. La documentazione dice chiaramente che Braze non vede il prompt originale e non può verificare che la chiamata al tool che riceve rifletta ciò che intendevate, e poi sconsiglia l’auto-mode in qualunque client usiate. È un vendor che vi dice dove finisce la sua responsabilità. Come copy è poco lusinghiero, ed è esattamente il paragrafo che voglio davanti al team rischi di un cliente.
Ha vinto l’eredità, e nessuno ha calcolato il costo dell’audit
Mettete in fila i confini pubblicati quest’anno e si vede uno schema ormai stabile. Braze eredita i permessi dell’utente della dashboard. Il voice connector di Treasure AI eredita il ruolo dell’utente, quindi l’agente di un utente normale legge solo le sue registrazioni. Claudeforce eredita l’accesso del venditore, con l’argomento di vendita esplicito che non c’è un nuovo modello di permessi da costruire né un audit da rifare account per account. Anche 6sense eredita, e lungo la strada toglie le PII dai suoi tool di ricerca delle persone.
Solo Optimizely è andata nell’altra direzione, dando a ogni Virtual Teammate un’identità propria a cui ricondurre l’attività, e resta l’eccezione.
Capisco perché l’eredità stia vincendo. È più veloce da rilasciare, riusa un modello di permessi che esiste già ed è già sottoposto ad audit, e dà all’acquirente una risposta onesta alla domanda “cosa può vedere questa cosa?”, cioè: esattamente quello che vedete voi. Per un rollout con una scadenza è un argomento forte, e l’ho usato anch’io.
Il costo arriva dopo, e arriva in una stanza precisa. Quando qualcosa va storto e state ricostruendo cosa è successo, un’identità ereditata significa che il log dice che l’ha fatto una persona. Lo dice perché l’agente ha preso in prestito quella persona, e il log non ha un campo per registrare la differenza. Vi troverete a chiedere a una marketing manager di rendere conto di un invio che non ha composto, a un’ora in cui non lavorava, e il sistema che fa fede darà ragione all’auditor e non a lei.
Si sopravvive, se lo si mette in conto, e il piano non è complicato: account di servizio separati per ogni workflow agentico, con il minimo dei permessi e nomi che rendano evidente la loro natura in un log. Quello a cui non si sopravvive è scoprire il problema durante l’incidente.
HubSpot ha spostato il confine dentro il tenant
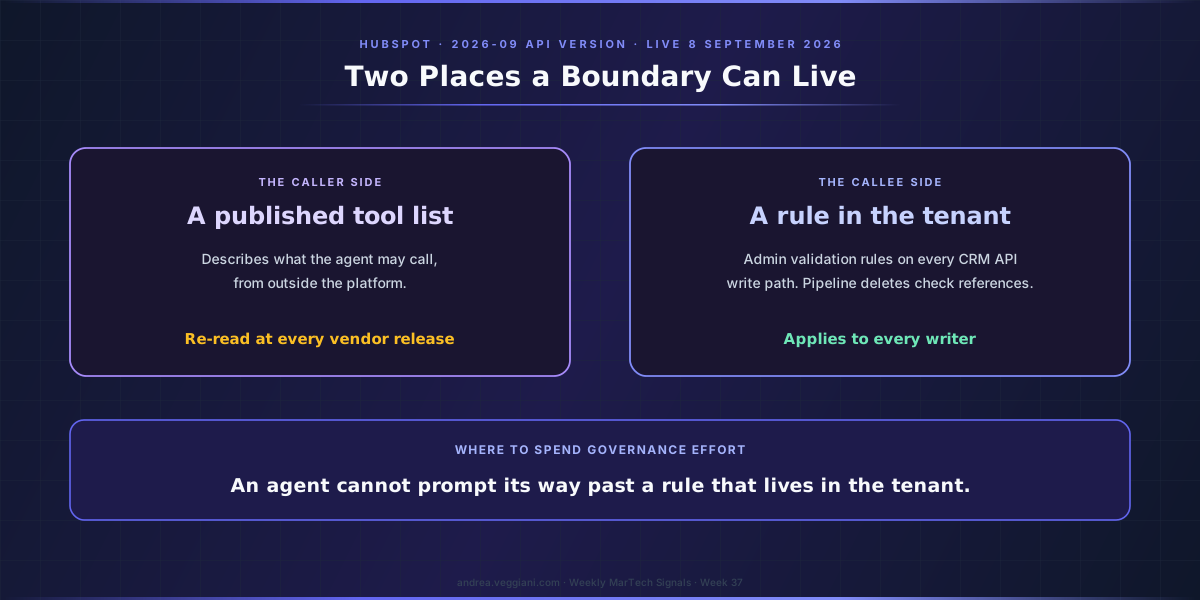
Il rilascio più importante della settimana non ha keynote, non ha un nome e ha un titolo che sembra manutenzione. Dalla versione 2026-09 dell’API, HubSpot applica le regole di validazione configurate dall’amministratore a tutti i percorsi di scrittura dell’API CRM, e gli endpoint di cancellazione delle pipeline verificano i riferimenti per default.
Letto da architetto, è un cambiamento enorme. Per anni le regole di validazione configurate dall’admin erano, dal lato API, facoltative, e qualunque integrazione con un token poteva scavalcarle. Ogni programma di data quality che ho seguito ha avuto la stessa conversazione al terzo mese: le regole sono impostate, lo si può dimostrare, eppure i record arrivano malformati, e il motivo è che le regole si applicavano solo agli umani che compilano i form. Adesso si applicano al percorso di scrittura, quindi a chiunque scriva, compresi quelli di cui nessuno vi ha ancora parlato.
È la stessa domanda sul confine, affrontata dall’estremo opposto, e credo sia l’estremo migliore. Ogni vendor che corre a pubblicare cosa può fare il suo agente sta descrivendo il chiamante; HubSpot ha cambiato il chiamato. Un agente non può ragionare, formulare prompt o riprovare fino a superare un vincolo che vive nel tenant anziché nella definizione del tool, e a differenza di una lista di tool pubblicata, una regola del tenant non va riletta a ogni rilascio del vendor.
Se state decidendo dove investire l’impegno di governance in uno stack che sta per acquisire molti processi automatici in scrittura, investitelo lì. L’elenco di ciò che scrive nel vostro CRM continuerà a crescere, e per la maggior parte non vi verrà chiesto il parere.
Adobe e Salesforce hanno messo il perimetro di scrittura dentro l’assistente
Il contributo di Adobe è arrivato nelle release note e non in un lancio, ed è facile non accorgersene. Il CX Coworker di Journey Optimizer ha ricevuto i tool MCP di Content Management, e l’elenco del vendor di cosa fanno comprende creare contenuti, aggiornare template e creare, aggiornare, clonare e pubblicare fragment. Pubblicare un fragment da un prompt in chat è una scrittura in produzione, in un prodotto in cui i fragment sono riusati nei journey attivi.
Quello che trovo davvero incoraggiante sta due voci più in alto. Lo stesso assistente ha ricevuto una skill Analyze Journey Anomalies, e Adobe si è presa la briga di specificare che, una volta confermata un’anomalia, la skill esegue diagnostiche in sola lettura. Qualcuno in Adobe ha deciso che valeva la pena scrivere nella release note che una capacità investigativa è in sola lettura, in un prodotto in cui la capacità accanto pubblica fragment. Quella distinzione è tutta la disciplina, e mi piacerebbe vederla diventare una convenzione.
Salesforce ha aggiunto la creazione e l’aggiornamento dei record ad Agentforce Coworker, e MoEngage, recuperando un rilascio rimasto non disponibile per un mese, ha rilasciato agenti che delegano a sotto-agenti eseguiti in parallelo mentre un agente padre ne consolida l’output.
Quest’ultimo merita più attenzione di quanta ne avrà, perché la delega rompe ogni confine scritto finora: tutti presuppongono un agente e un operatore. Quando un agente padre passa il lavoro a un figlio, sotto quale identità agisce il figlio, quale concessione è stata esercitata, e quale dei due compare nel log di audit? La release note di MoEngage descrive il parallelismo e la memoria condivisa e non dice nulla sull’identità. Nessuno ha disegnato le linee di riporto di un organigramma che ha appena acquisito un secondo livello.
Due vendor hanno scelto default opposti per la stessa decisione
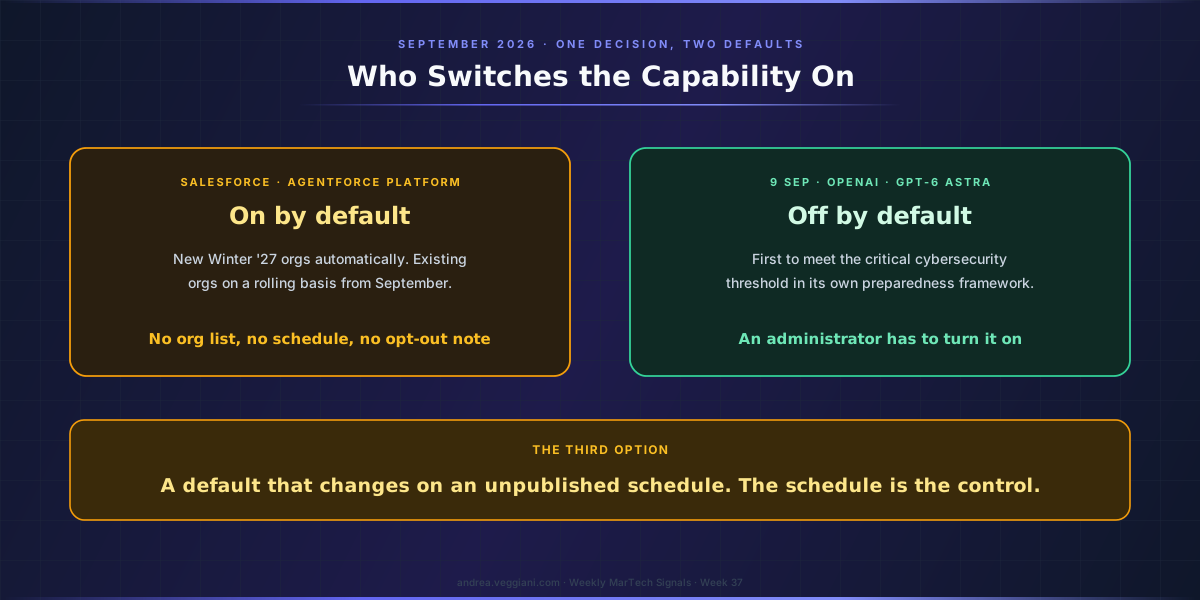
Salesforce sta attivando la piattaforma Agentforce per default. Le nuove org Winter ‘27 la ricevono automaticamente, quelle esistenti su base progressiva a partire da questo mese. L’ho segnalato nell’articolo precedente aspettandomi che la release note si arricchisse di dettagli, e non è successo: non c’è ancora un elenco delle org, né un calendario, né una dichiarazione che dica se la disattivazione è una configurazione supportata o solo qualcosa che si può tentare.
OpenAI ha rilasciato GPT-6 Astra, il suo modello più capace finora e il primo a raggiungere la soglia critica per la cybersecurity secondo il suo stesso preparedness framework, e ha lasciato l’accesso enterprise disattivato per default: deve essere un amministratore ad attivarlo.
Nessuna delle due posizioni è palesemente sbagliata. C’è un argomento reale per cui una capacità di piattaforma che nessuno attiva è una capacità di cui nessuno beneficia, e l’attivazione per default è il modo in cui la maggior parte delle infrastrutture davvero utili è arrivata alle persone che ne avevano bisogno. C’è un argomento altrettanto reale per cui il senso di un confine amministrativo è che lo si attraversa di proposito, e una capacità abbastanza potente da richiedere un framework di sicurezza è abbastanza potente da richiedere una decisione.
Quello che non accetterei da nessuno dei due è la terza opzione, quella che Salesforce offre oggi: un default che cambia secondo un calendario non pubblicato. Se una capacità arriva nel tenant di produzione di un mio cliente su base progressiva, il calendario non è un dettaglio implementativo su cui posso stare tranquillo. Il calendario è il controllo.
Le cinque domande che porto ai vendor
La lista è breve, perché quasi tutto si può chiarire per iscritto prima che qualcuno fissi una call.
Sotto quale identità agisce l’agente e, se è ereditata, cosa compare nel log di audit? Quanto dura una sessione, e quanto tempo passa tra il momento in cui revoco l’accesso a qualcuno e quello in cui il suo agente si ferma? Quali tool scrivono, quali cancellano, e quella lista è pubblicata in un posto dove posso confrontarla tra un rilascio e l’altro? Esiste una modalità solo bozza o con approvazione obbligatoria, e posso imporla? E infine quella che ho iniziato a fare per prima, perché ordina i vendor più in fretta: cosa si rifiuta di fare il vostro prodotto, e dove è scritto?
Braze può rispondere a quattro di queste cinque con la documentazione pubblica di oggi. Klaviyo, il cui agente ha la portata più ampia della mia lista, al momento non può rispondere a nessuna. Su questo voglio andarci cauto, perché Klaviyo ha rilasciato più capacità interessanti di quasi chiunque altro in questo trimestre. La differenza misura cosa ha deciso di pubblicare ciascuna azienda, il che non dice nulla dell’ingegneria di nessuna delle due, e pubblicare è una scelta fatta da persone che avrebbero potuto scegliere diversamente.
I vendor che mettono il confine per iscritto sono quelli da cui si può davvero comprare, perché una capacità senza un limite documentato non è una decisione di prodotto che si possa difendere davanti a nessuno.
Fonti
Klaviyo
- K:BOS 2026: 4 Updates Powering Klaviyo’s Autonomous B2C CRM. L’annuncio di Klaviyo Headless, il dato degli oltre 260 tool MCP, la citazione su leggere, scrivere e andare live, SQL nella Klaviyo Data Platform e l’unico riferimento a un Compliance Hub.
- Klaviyo What’s New. Manage Click Tracking, la dashboard di performance per canale e First-Party ID.
Braze
- The Braze MCP server. La regola sulle PII, l’eredità dei permessi della dashboard, la revoca dalla richiesta successiva, l’esclusione per l’IP allowlisting e il disclaimer legale che sconsiglia l’auto-mode.
- Braze MCP server functions. La tabella pubblicata dei tool da cui sono presi il conteggio dei settantuno tool e quelli dei tool in scrittura e di cancellazione.
HubSpot
- HubSpot developer changelog. L’applicazione della validazione in scrittura sull’API CRM e la verifica dei riferimenti nella cancellazione delle pipeline, entrambe attive con la versione 2026-09 dell’API.
Adobe
- Journey Optimizer release notes. I tool MCP di Content Management nel CX Coworker, la skill Analyze Journey Anomalies e le sue diagnostiche in sola lettura, e la casella di consenso obbligatoria per le landing page.
Salesforce
- Winter ‘27 Release Note Changes. La creazione e l’aggiornamento dei record con Agentforce Coworker, e la nota invariata su Agentforce Platform Enabled by Default.
MoEngage
- August 2026 release notes. Il coordinamento multi-agente per i Custom Agents, il parallelismo dei sotto-agenti e la memoria a livello di workspace.
OpenAI
- GPT-6 Astra. La soglia critica per la cybersecurity e l’accesso enterprise disattivato per default al lancio.
Altri riferimenti
- 6sense product release notes, 2 September 2026. Il server MCP con le PII rimosse dai risultati della ricerca di persone.
- Treasure AI September 2026 release note. Il voice connector in sola lettura che eredita il ruolo, e i query tag di Snowflake.
- Optimizely press index. I Virtual Teammates e la loro identità tracciabile per singolo agente.
Il digest alla base di ogni articolo settimanale è prodotto attraverso una scansione strutturata, assistita dall’AI, di release note ufficiali e fonti di product update. Io rivedo l’output, verifico i segnali rilevanti e scrivo l’interpretazione architetturale.
Questo articolo si basa sulle scansioni del Martech Weekly Digest eseguite il 10 settembre 2026, che coprivano il periodo dal 4 al 10 settembre su diverse piattaforme CEP e vendor. Il record datato che ne sta alla base è in MarTech Watch, Settimana 37.
Se trovate errori o lacune nella copertura, voglio saperlo. Il processo migliora quando l’output viene messo in discussione.