14 min di lettura
Questo articolo è una traduzione assistita dall’AI dell’originale in inglese, revisionata dall’autore.
La domanda è diventata chi è l’agente
Per la maggior parte di quest’anno la domanda interessante sugli agenti dentro uno stack di marketing è stata cosa gli è permesso fare: quanti tool espone il server, quali di questi scrivono, se c’è un passaggio di approvazione. Sei giorni tra la fine di agosto e i primi di settembre hanno spostato la domanda su un terreno più scomodo: chi è l’agente mentre fa tutto questo? Due vendor hanno risposto in direzioni opposte a cinque giorni di distanza, e le due risposte sono entrambe difendibili.
TL;DR
- Optimizely ha dato a ogni AI coworker un’identità propria, Salesforce e Anthropic hanno dato ai loro quella del venditore. I Virtual Teammates hanno permessi assegnati singolarmente e una traccia di attività riferita al teammate.
- Salesforce sta attivando la piattaforma Agentforce per default, automaticamente sulle nuove org Winter ‘27 e progressivamente su quelle esistenti da settembre 2026.
- Treasure AI e X hanno pubblicato i confini che il resto del mercato omette. Un connettore in sola lettura con eredità dei ruoli e una lista esplicita di rifiuti, e un token di circa due ore con refresh a rotazione, dal vendor che espone dieci tool in scrittura su account pubblicitari attivi.
- La FTC e 22 procuratori generali hanno citato Amazon per le sue aste pubblicitarie, contestando un sovrapprezzo non dichiarato dal 2019.
L’agente ha un’identità sua
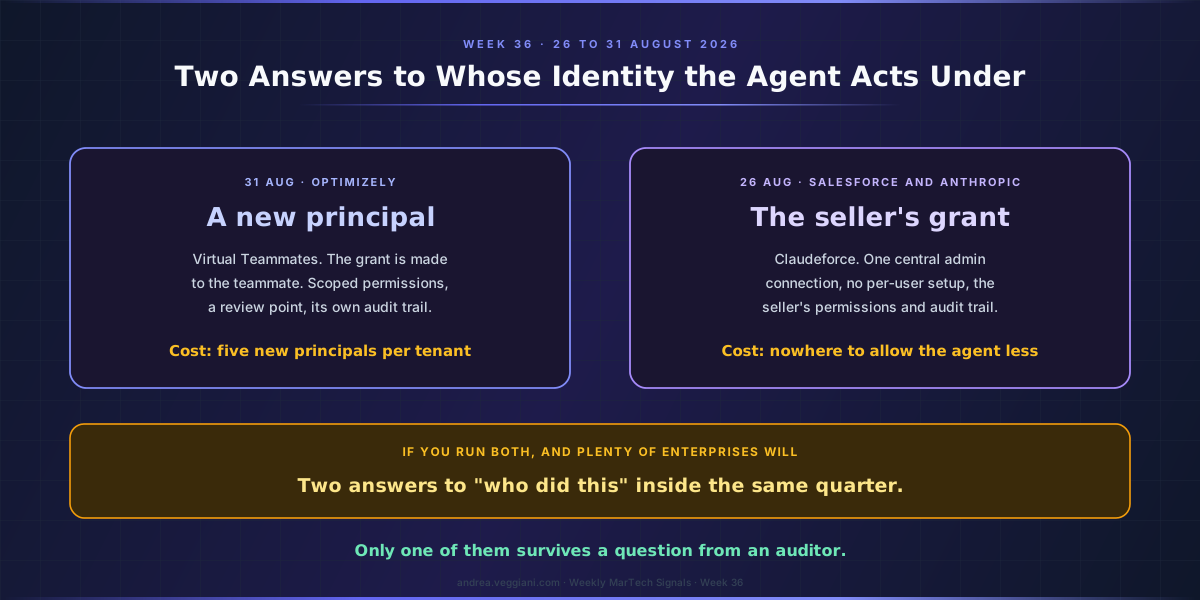
Il 31 agosto, a Opticon, Optimizely ha lanciato i Virtual Teammates. L’inquadramento è familiare: colleghi digitali con un ruolo specifico, assunti da una directory invece di essere assemblati a partire da workflow, con un organico iniziale di Chief of Staff, SEO and AI Search Analyst, Marketing Analyst, Personalization Strategist e CRO Manager. Mantengono il contesto organizzativo attraverso conversazioni e progetti e possono ricevere responsabilità ricorrenti attivate da pianificazioni o eventi.
Niente di tutto questo è nuovo. La novità sta in un paragrafo verso la fine del comunicato: le organizzazioni restano in controllo attraverso permessi assegnati singolarmente e una supervisione integrata, le aziende possono stabilire dove è richiesta la revisione umana, e l’attività di ogni Virtual Teammate è legata a una sua identità tracciabile.
L’agente non è una delega della sessione di una persona. È un principal. La concessione è stata fatta al teammate stesso, nel momento in cui è stato assunto. Quando modifica qualcosa, la modifica è attribuibile al teammate e non al marketer che lo ha messo in moto tre settimane prima. Il punto di revisione umana è una configurazione sul teammate.
Chiedo ai vendor una durata di sessione e un percorso di revoca da un anno, ottenendo per lo più silenzio. La durata di sessione conta perché una credenziale prestata sopravvive all’intenzione per cui era stata prestata. Se date all’agente un’identità propria la domanda cambia forma: state gestendo un service account con un ruolo, un problema che l’IT aziendale risolve da decenni.
Crea anche un lavoro che nessuno ha ancora messo a budget. Cinque teammate pronti all’uso in una directory vogliono dire cinque nuovi principal per tenant dal primo giorno, ognuno collegato ai sistemi che gli servono. Qualcuno deve farsi carico del processo di ingresso, spostamento e uscita per entità che non entrano, non si spostano e non escono mai. Qualcuno deve decidere se la concessione del Personalization Strategist sopravvive all’uscita della persona che lo ha assunto. E la formula “collegarlo ai sistemi necessari per svolgere il suo lavoro” sta facendo un lavoro enorme e silenzioso in uno stack dove quei sistemi sono una CDP, un ESP, una piattaforma pubblicitaria e un warehouse.
Optimizely ha pubblicato anche un numero utile: nella sua ricerca su oltre 2.000 responsabili marketing B2B, l’81% passa personalmente da due o più strumenti AI scollegati ogni settimana, e il 19% ne usa quattro o più. È il mercato a cui sta vendendo.
Oppure usa la vostra, e nessuno ha rifatto l’audit
Cinque giorni prima, il 26 agosto, Salesforce e Anthropic hanno annunciato Claudeforce. Me l’ero perso nell’articolo precedente e lo registro qui come recupero in ritardo, sulla data del vendor: l’aggregatore la sbagliava di una settimana.
Il prodotto è Salesforce dentro Claude: un plugin con 37 skill di vendita preconfezionate, costruito insieme, che gira su quello che Salesforce chiama AIforce, il suo harness per esporre dati e workflow a qualsiasi agente attraverso server MCP, API e strumenti CLI. Le azioni passano da Salesforce, quindi le regole di business vengono applicate nel momento in cui un’azione viene eseguita.
La frase che conta è quella sul setup. Un amministratore collega Salesforce dentro Claude una volta sola, con autenticazione e permessi gestiti centralmente, e ogni venditore ha accesso dal primo giorno. Nessun setup per utente, nessun nuovo modello di permessi da costruire, nessun audit da rifare account per account.
Ognuna di quelle clausole è un beneficio reale e anche un controllo rimosso. L’agente opera dentro il modello di permessi esistente, il che significa che può fare quello che può fare il venditore, il che significa che il raggio del danno di un’istruzione sbagliata è il raggio del ruolo di quel venditore. L’assenza di un nuovo modello di permessi è ciò che rende veloce il rollout, ed è anche ciò per cui non c’è un posto dove esprimere che all’agente vada concesso meno di quanto è concesso all’umano per cui lavora.
Messi uno accanto all’altro, i due rilasci sono la scelta di design di questo autunno. Optimizely: nuovo principal, nuova concessione, nuova traccia di audit, più setup. Salesforce e Anthropic: principal esistente, concessione esistente, traccia di audit esistente, nessun setup. Se li usate entrambi, e molte aziende lo faranno, avrete due risposte diverse alla domanda “chi ha fatto questa modifica?” nello stesso trimestre, e una sola delle due regge davanti a un auditor che non ha letto le release note.
Un terzo vendor ha deciso al posto vostro
C’è una nona domanda che aggiungo alla lista da un anno, quella che nessuno fa in una demo: chi è autorizzato a cambiare l’impostazione che governa tutto questo? Salesforce ha risposto in una voce di change log aggiunta la settimana del 24 agosto. La piattaforma Agentforce è attiva per default: si applica automaticamente alle nuove org create in Winter ‘27, ed è prevista sulle org esistenti in modo progressivo a partire da settembre 2026.
Ogni altro elemento agentico di questa settimana descrive cosa succede dopo che qualcuno ha deciso di accendere un agente. Questa voce è l’accensione ed è stata decisa dal vendor.
I default cambiano continuamente e questo è documentato, datato e distribuito su un calendario dichiarato. Ma una org esistente è un tenant di produzione con un modello di permessi su cui qualcuno ha lavorato per un trimestre, e un default progressivo prende effetto lì senza un progetto, una richiesta di modifica o una data di go-live scelta da qualcuno lato cliente. Se il vostro modello di governance dà per scontato che la capacità agentica arrivi quando la attivate voi, quel presupposto è scaduto questa settimana.
Scoprite quali delle vostre org sono nella finestra progressiva e quando, cosa deve fare un amministratore per disattivarla, e se la disattivazione è uno stato supportato o solo una casella non spuntata. Poi decidete, deliberatamente. Il fallimento è scoprire a novembre che la scelta è stata fatta da altri.
Salesforce ha rilasciato la stessa settimana anche tipi di metadati semplificati per gli agenti, così le definizioni possono spostarsi fra org partendo dalle sandbox di preview. Definizioni portabili e identità circoscritta tirano in direzioni opposte, ed è legittimo chiedere a un vendor quale delle due vince quando si incontrano.
Il perimetro di sola lettura, messo per iscritto
Questa settimana un confine ha iniziato ad assomigliare a una funzionalità.
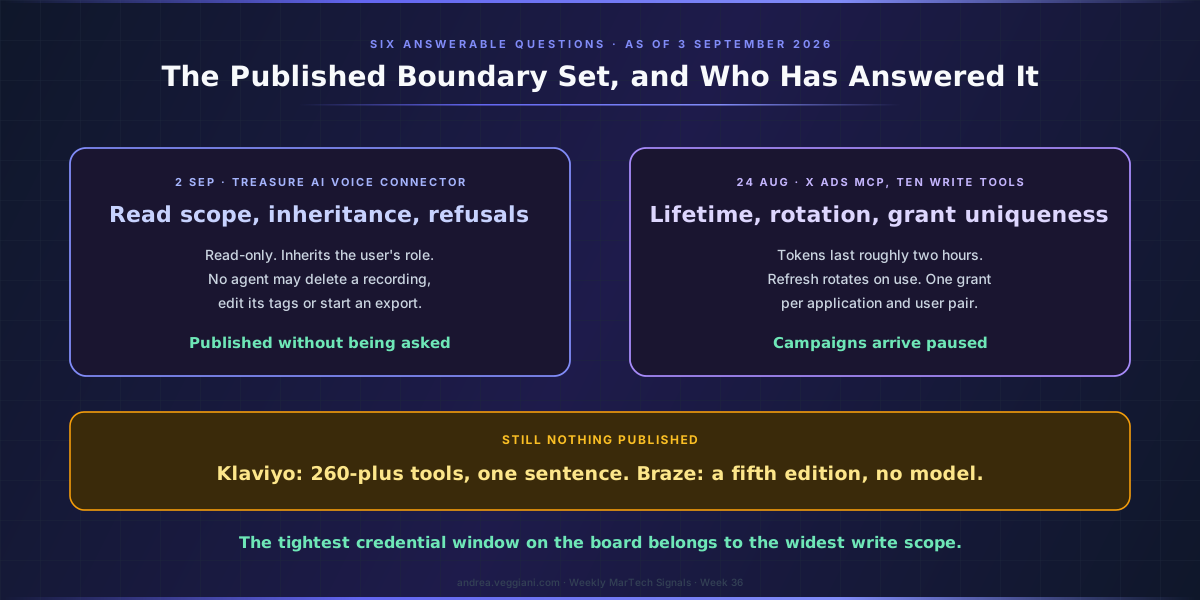
Treasure AI ha rilasciato il 2 settembre un AI Voice Connector per AI Studio, che permette a un agente di leggere registrazioni di riunioni, riassunti, action item e trascrizioni con separazione degli interlocutori attraverso lo stesso modello di connettore di Databricks, Snowflake e della CDP. La connessione è in sola lettura ed erede del vostro ruolo Treasure AI Voice, l’agente di un Regular User legge solo le registrazioni di quell’utente, quello di un Enterprise Admin legge tutta l’organizzazione, e nessun agente può cancellare una registrazione, modificarne i tag o avviare un export.
Sono quattro fatti di governance distinti in una frase, pubblicati senza che nessuno li avesse chiesti: perimetro di lettura, eredità dei permessi, le scritture specificamente rifiutate, e il fatto che la lista dei rifiuti sia esplicita.
X ha fatto la stessa cosa all’altro estremo della scala di rischio. Il suo server Ads MCP, rilasciato il 24 agosto e documentato il giorno dopo, espone 23 tool di cui dieci scrivono su account pubblicitari alimentati da strumenti di pagamento reali. Pubblica anche quello che chiedo da giugno: le campagne create attraverso il protocollo arrivano in pausa e l’attivazione è una chiamata esplicita separata, OAuth gira sul token dell’inserzionista stesso con perimetro su lettura, scrittura e accesso offline, gli access token durano circa due ore con i refresh token che ruotano a ogni uso, ed è permessa una sola concessione per coppia applicazione-utente, così un’agenzia non può moltiplicare agenti paralleli sulle credenziali di un inserzionista.
Due ore sono ora la durata di sessione agentica più breve pubblicata sulla mia lavagna, contro i trenta giorni di MoEngage con timeout di inattività a sette giorni e il giorno singolo di Optimove. Il vendor con il perimetro di scrittura più pericoloso ha pubblicato la finestra credenziale più stretta, e il divario di trasparenza non è mai stato un problema di capacità tecnica.
La documentazione ha ritirato una capacità
Nel change log Winter ‘27, la settimana del 31 agosto, Salesforce ha rimosso la release note che sosteneva che l’agente di Setup potesse attivare e disattivare l’impostazione Dynamic Actions on Mobile, perché la capacità non è disponibile.
Un vendor ha documentato una capacità di scrittura agentica, e poi ha ritirato la documentazione. La voce è stata corretta, che è una cosa diversa da una funzionalità deprecata o rinviata.
È il primo sintomo visibile di un problema reale: le superfici di capacità agentica vengono descritte più in fretta di quanto vengano costruite, e la descrizione è ciò su cui si basa la vostra valutazione del rischio. Se ad agosto avete scritto un documento di controllo dicendo che l’agente di Setup poteva cambiare le impostazioni delle azioni mobile, avete documentato un rischio che non esisteva.
Nella stessa settimana Tealium ha corretto un problema per cui la UI dei connettori non applicava correttamente i permessi per i connettori di evento e di audience. Sette giorni dopo aver rilasciato una Configuration MCP che permette a un agente di aggiornare la configurazione del profilo server-side in linguaggio naturale. La sequenza è la lezione.
L’asta che non era l’asta
Il 31 agosto la FTC e 22 procuratori generali statali hanno citato Amazon per le sue aste pubblicitarie. La contestazione è che per oltre sette anni Amazon abbia detto a più di un milione di brand e venditori di gestire un’asta generalizzata di secondo prezzo, mentre dal 2019 aggiungeva un sovrapprezzo non dichiarato, chiamato internamente soft reserve price, che di fatto la convertiva in primo prezzo. La quota di volte in cui gli inserzionisti Sponsored Products pagavano la propria offerta sarebbe passata da un valore fra il 30 e il 40 per cento nel 2021 a circa l’80 per cento nel 2024. I documenti interni citati nell’esposto parlano di un partecipante all’asta inventato e di un secondo prezzo proxy calcolato da Amazon.
Lasciate da parte il contenzioso, durerà anni e non sono un avvocato. La conseguenza architetturale arriva adesso.
Se la vostra strategia di bidding su Amazon usa il bid shading, è stata tarata contro un meccanismo che si comporta diversamente da quello che vi era stato descritto. Se il vostro marketing mix model o il vostro lavoro di incrementalità usa il costo di Amazon Ads come input, ogni coefficiente che tocca quella spesa dal 2019 è stato stimato su un prezzo che l’asta dichiarata non avrebbe prodotto. Se i vostri benchmark di CPC aggregato includono Amazon, non sono confrontabili con piattaforme dove la descrizione di secondo prezzo tiene.
Non serve che nessuno abbia sbagliato perché la cosa abbia importanza: un’architettura di misurazione eredita la veridicità dei dati di costo che ingerisce, e non è una proprietà che la maggior parte dei team abbia mai dovuto verificare.
L’altro elemento FTC di questa finestra sta insieme a questo. Il 27 agosto la Commissione ha finalizzato gli ordini contro Cox Media Group e due società di marketing, 930.000 dollari in totale, per un servizio “Active Listening” che dichiarava di targettizzare gli annunci a partire da conversazioni catturate da dispositivi smart. Non lo faceva, e i consumatori non avevano dato il consenso. Gli ordini vietano di rappresentare in modo ingannevole le capacità di targeting geografico di un servizio pubblicitario. Due casi a quattro giorni di distanza, entrambi sulla stessa cosa: la descrizione di un meccanismo pubblicitario è essa stessa un oggetto regolato.
Cosa metterei nell’agenda di un cliente
Sette punti, nell’ordine in cui li porterei.
Primo, mettete per iscritto quali agenti nel vostro stack hanno un’identità propria e quali girano come una persona. È una tabella a due colonne e la maggior parte delle organizzazioni oggi non è in grado di compilarla. Optimizely e Claudeforce saranno entrambi negli stack aziendali entro dicembre.
Secondo, adottate l’insieme dei confini pubblicati come domanda di procurement e non come speranza. Treasure AI e X insieme hanno ormai pubblicato il perimetro di lettura, l’eredità dei permessi, la lista esplicita dei rifiuti, la durata del token, il comportamento di rotazione e la regola di unicità della concessione. A quelle sei si può rispondere. Fatele a Klaviyo, i cui oltre 260 tool MCP sono ancora governati da una sola frase alla terza tornata, e a Braze, il cui server MCP remoto è alla quinta tornata senza niente di pubblicato.
Terzo, trattate la documentazione di capacità di un vendor come un’affermazione datata. La ritrattazione di Salesforce ne è la prova. Versionate i vostri documenti di controllo rispetto alla release note che li giustificava.
Quarto, se comprate Amazon Ads su qualsiasi scala, chiedete al vostro team di misurazione cosa succede al modello se l’input di costo ha una distorsione sistematica al rialzo dal 2019 in poi. Non serve che il caso si concluda per fare quella analisi di sensibilità.
Quinto, gli avvisi di Gmail sui link non HTTPS partono a fine ottobre e il termine di conformità del Garante per i pixel di tracciamento delle aperture email è il 29 ottobre, cioè otto settimane. Twilio SendGrid ha rilasciato il provisioning SSL automatico per i link brandizzati il 27 agosto proprio per il primo dei due, e riguarda ogni tracking domain brandizzato presso ogni ESP.
Sesto, verificate la vostra lista di monitoraggio prima di verificare qualsiasi altra cosa. Chiedetevi quali piattaforme del vostro stack vi accorgereste che sono diventate silenziose, e poi controllate di stare leggendo davvero le release note di ognuna e non la sua newsroom.
Settimo, e questo è l’argomento di Matthew Niederberger più che mio: ogni prodotto agentico di questa finestra viene venduto sul costo di passare da uno strumento all’altro. Lui fa notare che una capacità non usata non costa niente, mentre un secondo contratto per una capacità che già possedete costa esattamente quello che dice la fattura, e nessuna indagine sull’utilizzo lo troverà. Prima di assumere cinque Virtual Teammates, vale la pena sapere se ne possedete già tre.
Il record di questa settimana è in MarTech Watch, Settimana 36.
Due vendor hanno risposto alla domanda sull’identità in direzioni opposte in cinque giorni, un terzo ha iniziato ad accendere l’agente senza che nessuno lo chiedesse, e il solo vendor che ha pubblicato una durata credenziale è quello con dieci tool che scrivono su account pubblicitari attivi.
Fonti
Optimizely
- Optimizely Introduces Virtual Teammates, Giving Marketers Role-Specific AI Coworkers. 31 agosto 2026, l’organico, il linguaggio su identità e permessi, e il dato dell’81% sui tool multipli.
Salesforce e Anthropic
- Salesforce and Anthropic Announce Claudeforce. 26 agosto 2026, le 37 skill di vendita, AIforce, l’applicazione delle regole di business e il linguaggio sul setup a connessione amministrativa unica.
- Salesforce Winter ‘27 Release Note Changes. Le voci Headless 360 della settimana del 31 agosto, compresa la skill Claude headless e la rimozione della dichiarazione su Dynamic Actions on Mobile.
Adobe
- Adobe Campaign Web User Interface release notes. Release di agosto ‘26, 18 agosto 2026, l’attività di workflow Approval e il toggle sul tracciamento delle aperture.
- Adobe Campaign v8 release notes. Release 8.9.3, 11 agosto 2026, il passaggio all’API Adobe Analytics 2.0.
- Adobe Marketo Engage current release notes. La rinomina in Coworker, il cambio di formato di
campaignRunIde le date di deprecazione dell’API REST.
Braze
- What’s new in Braze. L’indice dei rilasci, fonte della cadenza di quattro settimane e del rilascio corrente del 20 agosto.
Insider
- Insider One Android SDK changelog. Versione 17.0.0, data di rilascio 28 agosto 2026.
- Insider One iOS SDK changelog. Versione 16.0.0, data di rilascio 31 agosto 2026.
- App Frames. Il placement nativo inline, il modello di integrazione una volta sola, il limite di dieci campagne per placement e l’indipendenza dai permessi di notifica.
- Insider One Launches Zero Copy Segmentation for Snowflake-Powered Customer Activation. Data di pubblicazione del vendor 2 giugno 2026, contro un listing dell’aggregatore al 27 agosto.
Treasure AI
- Treasure AI September 2026 release note. 2 settembre 2026, il confine di sola lettura dell’AI Voice Connector e l’eredità del ruolo.
X
- X Ads MCP gives AI agents write access to live campaigns. Documentazione tecnica dei 23 tool, del comportamento in pausa alla creazione, degli scope OAuth, della durata del token di due ore e della regola sulla concessione unica.
Tealium
- Tealium release notes, 2026. 2 settembre 2026, la correzione sull’applicazione dei permessi nei connettori e lo status Warn della validazione delle event spec.
Regolamentazione
- FTC, States Sue Amazon Over Secret Ad Surcharge Scheme. 31 agosto 2026, la contestazione sul soft reserve price e le quote di primo prezzo.
- FTC Finalizes Orders with Cox Media Group and Two Other Firms. 27 agosto 2026, il totale di 930.000 dollari e il divieto di rappresentare in modo ingannevole le capacità di targeting geografico.
Email e deliverability
- Twilio changelog. 27 agosto 2026, il provisioning SSL automatico per i link brandizzati in vista degli avvisi Gmail sui link non HTTPS.
Klaviyo e Braze, per le domande di governance ancora aperte
- Klaviyo What’s New. La nota dell’11 agosto sui tool MCP, invariata.
- Braze company news. Nessun server MCP remoto pubblicato al 2 settembre 2026.
Idee, attribuite come opinione e non come evidenza
- Martech Therapy, “The Martech Stack you bought twice”. Matthew Niederberger, 31 agosto 2026.
Il digest alla base di ogni articolo settimanale è prodotto attraverso una scansione strutturata, assistita dall’AI, di release note ufficiali e fonti di product update. Io rivedo l’output, verifico i segnali rilevanti e scrivo l’interpretazione architetturale.
Questo articolo si basa sulle scansioni del Martech Weekly Digest eseguite il 2 e il 3 settembre 2026, che coprivano il periodo dal 28 agosto al 3 settembre su diverse piattaforme CEP e vendor. Il record datato che ne sta alla base è in MarTech Watch, Settimana 36.
Se trovate errori o lacune nella copertura, voglio saperlo. Il processo migliora quando l’output viene messo in discussione.