Questo articolo è una traduzione assistita dall’AI dell’originale in inglese, revisionata dall’autore.
Primo articolo di un nuovo gruppo, che affianca quello dedicato al record del cliente. Gli articoli aperti dal CRM si chiedono quale sistema fa fede sui dati del cliente. Questi si chiedono che cosa lo stack è autorizzato a fare con quei dati, e partono dall’acronimo che avrebbe dovuto dare la risposta e che invece risponde, per lo più, a una domanda più circoscritta.
Se si chiede a tre persone della stessa azienda cosa fa la loro CMP, si ottengono di solito tre risposte, tutte corrette. Il team di digital marketing descriverà il cookie banner, che compare alla prima visita, chiede di accettare o rifiutare una serie di finalità e poi decide quali tag possono attivarsi. Il team legale o privacy descriverà la prova, cioè il registro che documenta quale informativa una persona ha visto, cosa ha scelto e quando, e che servirà in caso di reclamo o di audit. Il team CRM che gestisce la CEP descriverà un campo del profilo, o più spesso alcuni campi, che indicano se questa persona può ricevere email, SMS o push e che arrivano da qualche sistema a monte con una cadenza di cui nessuno è davvero responsabile. Tutti e tre parlano di consenso e tutti lo fanno risalire alla CMP, ma nella maggior parte degli stack che ho visto descrivono in realtà tre sistemi diversi, con tre copie di un permesso che dovrebbe essere unico.
È questa l’ambiguità di fondo dell’acronimo, ed è più seria che negli altri della serie, perché qui un errore non si limita a produrre un profilo duplicato o una journey lenta. Un cliente che revoca il consenso su un canale e continua a ricevere messaggi su un altro ha tutte le ragioni per presentare un reclamo, e di solito lo stack che ha prodotto il messaggio non è in grado di dire quale copia della sua scelta abbia letto.
Con cosa viene confusa la CMP
Il preference centre è la pagina in cui un cliente noto gestisce argomenti, frequenza e canali. Si sovrappone al consenso ogni volta che una preferenza è anche un permesso con valore legale, ed è per questo che i vendor propongono sempre più spesso le due cose in un unico prodotto. Il customer identity and access management gestisce login e account, ed è spesso il punto in cui gli utenti registrati danno il primo consenso, molto prima che un sistema di marketing li veda. La CDP conserva il consenso come attributo del profilo unificato per filtrare le audience, e proprio per questo è il punto in cui più spesso una copia del consenso diventa quella che usano tutti, senza che nessuno l’abbia deciso. La CEP lo applica al momento dell’invio, che è poi l’unico punto in cui un valore sbagliato raggiunge davvero un cliente.
Nel suo senso originale la CMP sta all’inizio di questa catena, nel browser o nell’app, e il suo lavoro finisce quando la scelta è stata raccolta e comunicata ai tag e ai vendor che ne hanno bisogno. Tutto ciò che viene dopo spetta ad altri sistemi, e l’acronimo non dice a quali.
Da dove viene l’acronimo CMP: la cookie law e il TCF
L’origine è giuridica prima che tecnica. La direttiva 2009/136/CE ha modificato l’articolo 5, paragrafo 3, della direttiva ePrivacy, introducendo un regime di consenso per l’archiviazione di informazioni sul dispositivo dell’utente e per l’accesso a quelle già presenti, con obbligo di recepimento per gli Stati membri entro il 25 maggio 2011. In pratica ne è nata la prima generazione di avvisi sui cookie, quasi sempre barre informative che segnalavano l’uso dei cookie e trattavano la prosecuzione della navigazione come accettazione. Bastavano uno script e un foglio di stile scritti in un pomeriggio, e molti siti se li costruivano da sé.
Il GDPR ha cambiato sia i requisiti del consenso sia la posta in gioco, e l’industria pubblicitaria aveva bisogno di un modo per trasmettere una scelta fatta sulla pagina di un editore alle centinaia di vendor della filiera programmatic. La risposta di IAB Europe è stata il Transparency and Consent Framework, la cui prima versione è stata rilasciata il 25 aprile 2018, un mese prima che il GDPR diventasse applicabile. Il framework definiva un formato comune per codificare le scelte dell’utente, la TC String, un’API comune attraverso cui i vendor potevano leggerla, un registro dei vendor aderenti e un ruolo per il software che avrebbe mostrato l’informativa e prodotto il segnale. Oggi IAB Europe descrive quel ruolo con parole che il mercato usa ancora: fornitori di software o soluzioni che sviluppano informative come i cookie banner per informare gli utenti e raccoglierne le preferenze. Da qui viene l’acronimo, e da qui si capisce anche il suo perimetro: una CMP, nel senso che ha reso comune il termine, è un partecipante registrato a un protocollo di consenso adtech, e il suo output è un segnale per i vendor.
La giurisprudenza ha poi reso più stringente il significato di quel segnale. Con la sentenza Planet49 del 1° ottobre 2019 la Corte di giustizia ha stabilito che una casella preselezionata non costituisce un consenso valido e che per l’archiviazione sul dispositivo valgono i requisiti di consenso del GDPR, rendendo giuridicamente obsoleta in tutta l’Unione la barra informativa del 2011. Il framework è arrivato alla versione 2.0 nell’agosto 2019, alla 2.1 nel 2020, alla 2.2 nel maggio 2023 e alla 2.3 nel 2025, obbligatoria da febbraio 2026, e ogni versione ha ridotto ciò che un vendor può dichiarare e il modo in cui può farlo. La pressione commerciale è arrivata da Google, che dal 16 gennaio 2024 ha imposto agli editori che usano AdSense, Ad Manager o AdMob di adottare, per gli utenti di SEE e Regno Unito, una CMP certificata da Google e integrata con il TCF, seguita a marzo 2024 dai requisiti di Consent Mode v2 per Google Ads e Analytics. Per buona parte degli editori europei comprare una CMP certificata è così diventato una condizione per monetizzare, prima ancora che una decisione di privacy.
Il gap degli analisti: Gartner non l’ha mai chiamata CMP
Nel caso della CMP il gap tra il nome popolare e la categoria degli analisti è particolarmente istruttivo. Gartner chiama questo mercato consent and preference management, e il modo in cui lo inquadrava si legge già nel titolo del report del 2022, Market Guide for Consent and Preference Management for Marketers. L’edizione 2024 ha abbandonato quell’impostazione insieme alla dicitura «for Marketers». Quello del 2022 è un documento di marketing su un problema di marketing, la gestione di permessi e preferenze lungo tutta la relazione con il cliente, in cui il cookie banner è solo uno dei punti di raccolta. Oggi Gartner Peer Insights colloca le stesse funzionalità in un mercato più ampio che chiama Privacy UX, dove il consent and preference management è un requisito obbligatorio, descritto come un insieme di servizi di base che operano in modo coordinato per mantenere e applicare una visione unificata delle scelte dell’utente. Da ottobre 2026 Gartner dedica a quel mercato anche un Magic Quadrant for Privacy UX. Tra i vendor elencati ci sono OneTrust, Didomi (che nel 2025 ha acquisito Sourcepoint), Syrenis, Ketch, TrustArc, Transcend e DataGrail, accanto al customer data hub di Tealium, e diversi di loro vendono nella stessa categoria anche l’automazione delle richieste degli interessati.
Il protocollo definisce quindi una CMP in base all’informativa e al segnale, mentre l’analista definisce la categoria in base a una visione unificata delle scelte dell’utente, mantenuta e applicata, cioè in base a uno stato e ai sistemi che agiscono su quello stato. L’acronimo popolare ha conservato il primo significato perché è quello che il mercato è stato costretto a comprare nel 2018 e nel 2024, mentre il secondo è quello di cui ha davvero bisogno un’azienda con un CRM, una CDP e diversi canali di engagement, e che di solito non ha.
Nel frattempo i tribunali hanno reso costoso questo gap. Il 2 febbraio 2022 l’autorità belga per la protezione dei dati ha stabilito che la TC String è un dato personale, che IAB Europe ne era contitolare del trattamento e che le misure di sicurezza del framework erano insufficienti, e ha inflitto a IAB Europe una sanzione di 250.000 euro. Il 7 marzo 2024, pronunciandosi su un rinvio pregiudiziale nella causa C-604/22, la Corte di giustizia ha stabilito che la stringa può essere un dato personale quando è collegabile a un identificativo e che IAB Europe può essere contitolare di quel trattamento, senza però estendere la contitolarità a tutto ciò che i vendor fanno poi con il segnale. Il 14 maggio 2025 la Market Court belga ha confermato la sanzione, pronunciandosi sulla versione 2.0 e dichiarandosi incompetente sulla 2.2, nel frattempo sostituita dalla 2.3. L’output del banner è dunque a sua volta un dato personale, e la prova del consenso è soggetta agli stessi obblighi dei dati che governa.
Cosa significa architetturalmente oggi la gestione del consenso
Se si guarda oltre il banner, la gestione del consenso ha quattro compiti distinti, e il problema abituale è che ciascuno è finito in un sistema diverso senza che nessuno l’abbia deciso. Il primo è la raccolta, che avviene ovunque si trovi il cliente quando fa una scelta: l’avviso sui cookie, la prima schermata dell’app, il form di registrazione, il checkout, l’iscrizione al programma fedeltà in negozio e il preference centre. Il secondo è la prova, il registro di quale testo e versione dell’informativa la persona ha visto, cosa ha scelto, da quale punto di raccolta e quando, conservato in una forma leggibile da un auditor. Il terzo è lo stato attuale, cioè che cosa la persona permette in questo momento, per finalità e per canale, dopo che ogni raccolta e ogni revoca sono state applicate in ordine. Il quarto è l’enforcement, il controllo eseguito prima che un sistema agisca sulla persona, che si tratti di un tag che si attiva, di un’esportazione di audience verso una piattaforma pubblicitaria o di un messaggio che esce da una CEP.
Una CMP scelta nel senso del 2018 svolge il primo compito per un solo punto di raccolta, il browser, e per quello produce una versione ragionevole del secondo. Il terzo di solito sta nel CRM o nella CDP come attributi di profilo, e il quarto viene implementato a parte da ogni strumento che invia qualcosa, ognuno dei quali legge la propria copia. Così una revoca raccolta nel preference centre deve raggiungere ogni copia prima dell’invio successivo, e in molti stack il percorso tra ingestion, identity resolution e sincronizzazione in uscita si misura in ore, ed è appunto in quelle ore che un cliente che ha detto no continua a ricevere comunicazioni dal brand. Le ragioni per valutare il consenso al momento dell’invio, con un controllo di policy a validità breve, sono sviluppate nell’articolo «Who Owns the Consent Token?»: è il punto d’arrivo logico per chi prende sul serio il terzo compito.
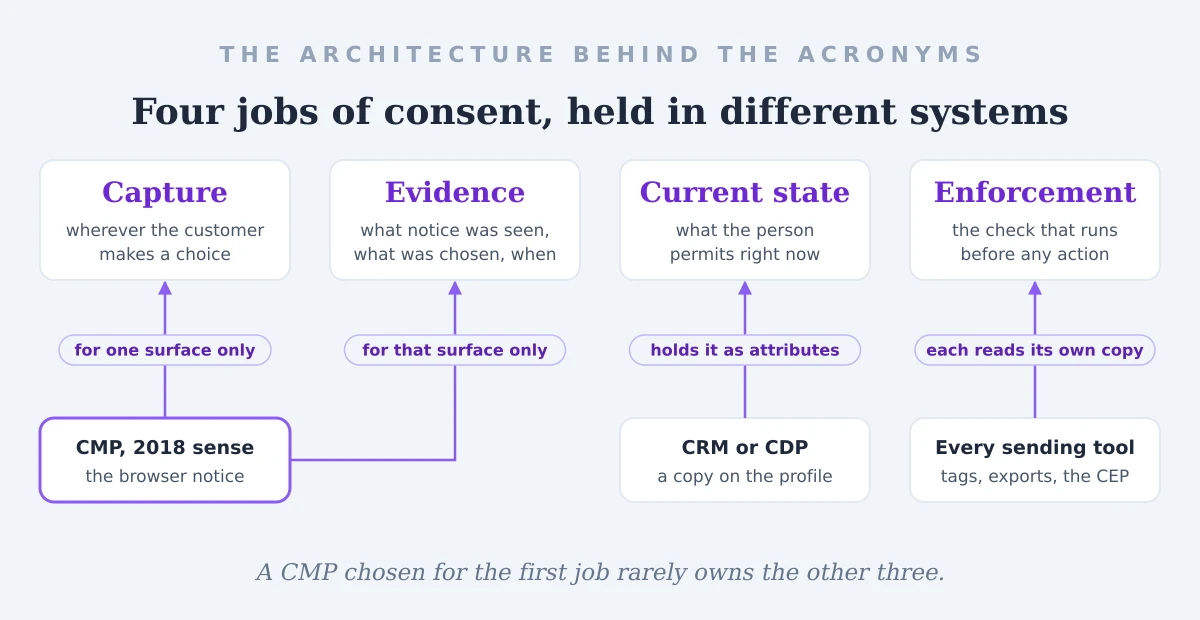 I quattro compiti della gestione del consenso e i sistemi che di solito finiscono per occuparsene, senza che nessuno l’abbia deciso.
C’è poi un problema di identità che il banner nasconde. Una scelta raccolta su un browser anonimo è legata a un dispositivo e a un cookie, mentre una scelta raccolta alla registrazione è legata a una persona nota, e l’identity resolution è il processo che decide se le due scelte appartengono alla stessa persona. Fondere i profili significa fondere i permessi, e uno stack che estende a un profilo noto un’accettazione data a livello di dispositivo, o che non fa arrivare al dispositivo una revoca espressa a livello di profilo, ha preso una decisione giuridica attraverso una regola di matching configurata per la personalizzazione. Il data model deve quindi conservare il consenso con un contesto sufficiente a risolvere questi casi: finalità, base giuridica, canale, ambito di applicazione (brand, entità legale, mercato), punto di raccolta, versione dell’informativa, timestamp e, dove la legge o la policy la prevedono, la scadenza. Un booleano chiamato email_opt_in non può contenere nulla di tutto questo, eppure nella maggior parte delle implementazioni CEP che ho visto è ancora il campo che le journey leggono davvero.
I leader della categoria se ne sono accorti e vendono ora universal consent store, preference centre e API che permettono ai sistemi a valle di interrogare lo stato attuale, e la scelta di Gartner di collocare queste funzionalità in un mercato Privacy UX riflette lo stesso allontanamento dalla pubblicità. Nessun vendor può però vendere la decisione su quale sistema custodisce lo stato attuale che fa fede e quali possono solo leggerlo, perché dipende da dove viene gestita la relazione con il cliente in ciascuna azienda, ed è la stessa domanda di governance su cui si chiudeva l’articolo sul CRM.
La CMP conta ancora?
L’acronimo conta meno ogni anno, perché il lavoro a cui dà il nome è diventato la parte facile. Raccogliere una scelta valida su una pagina web è un problema risolto, con decine di vendor certificati, uno standard pubblicato e una giurisprudenza che dice com’è fatta un’informativa valida. La parte difficile viene dopo: mantenere un unico stato attuale dei permessi del cliente tra canali, entità e identificativi, e fare in modo che ogni sistema che agisce sul cliente lo controlli nel momento in cui agisce. Per questa parte non esiste un acronimo popolare: gli analisti la chiamano consent and preference management, un nome preciso che nessuno pronuncia in una riunione di progetto.
Il mio test per qualsiasi architettura del consenso è una domanda da porre alla CEP: se dieci minuti fa un cliente ha revocato il consenso all’email marketing, attraverso qualsiasi canale, quale sistema fermerebbe il prossimo invio, e come farebbe a saperlo? Se la risposta indica un campo di profilo aggiornato ogni notte, lo stack ha una CMP e non ha ancora una gestione del consenso.
La CMP è la parte della gestione del consenso che la normativa ha costretto tutti a comprare per prima, mentre l’architettura che conta è quella che nessuno è stato costretto a costruire: un unico stato attuale dei permessi, applicato nel momento in cui un sistema agisce, ovunque il cliente abbia detto sì o no.
Fonti
Normativa e giurisprudenza
- Cleary Gottlieb, New Consent Regime for Cookies to Enter Force in the UK. La direttiva 2009/136/CE e la scadenza di recepimento del 25 maggio 2011.
- Court of Justice of the EU, Judgment in Case C-673/17, Planet49. Causa C-673/17, sentenza del 1° ottobre 2019 sulle caselle preselezionate e sullo standard del consenso.
- Hunton Andrews Kurth, CJEU Rules on IAB Europe’s Transparency and Consent Framework. Causa C-604/22, sentenza del 7 marzo 2024.
- Lewis Silkin, Belgian Market Court upholds €250,000 fine against IAB for GDPR violations. La decisione della Market Court del 14 maggio 2025 e il suo perimetro.
IAB Europe e il TCF
- IAB Europe, Transparency & Consent Framework. La cronologia delle versioni dalla v1.1 (25 aprile 2018) alla v2.3, e la definizione di CMP.
- Didomi, IAB Europe’s TCF and the Belgian APD decision. La decisione del 2 febbraio 2022 e le sue conclusioni.
Gartner
- Gartner Peer Insights, Consent and Preference Management. La definizione di questa funzionalità e la sua collocazione nel mercato Privacy UX; elenco dei vendor come appariva a ottobre 2026.
- Syrenis, Gartner Market Guide for Consent and Preference Management for Marketers. Pagina di un vendor dedicata all’edizione 2022; il report è a pagamento.
- PossibleNOW, Gartner Market Guide for Consent & Preference Management (August 2024). Pagina di un vendor dedicata all’edizione 2024, il cui titolo non dice più «for Marketers»; il report è a pagamento.
- Gartner, Market Guide for Privacy UX, 2 febbraio 2026, e Magic Quadrant for Privacy UX, 6 ottobre 2026. A pagamento; titoli e date dalle pagine dei documenti.
- Didomi, Didomi and Sourcepoint join forces to build the future of privacy technology, 8 luglio 2025. L’acquisizione di Sourcepoint.
Requisiti delle piattaforme
- Cookiebot, Google certified CMP requirement. Il requisito del 16 gennaio 2024 per SEE e Regno Unito su AdSense, Ad Manager e AdMob, e la scadenza di marzo 2024 per Consent Mode v2.