10 min di lettura
Questo articolo è una traduzione assistita dall’AI dell’originale in inglese, revisionata dall’autore.
Un consenso da tenere aggiornato
Per la maggior parte del tempo in cui ho lavorato con le piattaforme email, il consenso al tracciamento era qualcosa che il destinatario dava una volta, di solito all’iscrizione, e che la piattaforma poi si portava dietro come un flag. Le decisioni interessanti avvenivano dentro il motore di invio: aggiungere o no il pixel, tracciare o no i link, inviare o no. La MarTech Watch della settimana 45 registra uno spostamento che secondo me conta più di qualsiasi singola funzionalità. Il consenso al tracciamento sta diventando qualcosa che il destinatario può rivedere, da una pagina che controlla lui, e le piattaforme iniziano a trattare quella pagina come il luogo in cui sta la risposta.
TL;DR
- Il consenso alle aperture passa al canale. Honor open tracking consent di Adobe Journey Optimizer, nel rilascio di ottobre, toglie il pixel di apertura ai destinatari senza consenso al momento dell’invio, senza modificare i journey, anche se alcuni messaggi esistenti vanno ripubblicati.
- Il centro preferenze diventa il punto di controllo. Il blocco di consenso al tracciamento di Klaviyo permette ai destinatari di cambiare il consenso per aperture e clic da una pagina preferenze in qualsiasi momento: la velocità con cui quella risposta arriva al profilo letto da chi invia decide se l’impostazione funziona.
- I segnali di consenso diventano più fini. L’integrazione OneTrust di Tealium supporta segnali per vendor o per servizio, Zeotap mostra le regole di consenso applicate nel punto in cui le audience vengono attivate e la CNIL rivolge la sua raccomandazione sul session replay sia ai fornitori sia agli editori.
- L’accesso degli agenti segue ruoli e scadenze. Le AI Permissions di Optimove tengono l’AI entro il ruolo dell’utente, disattivate per impostazione predefinita, e MoEngage permette alle chiavi API di usare credenziali OAuth 2.0 o AWS STS a breve durata.
Un consenso che il destinatario può rivedere
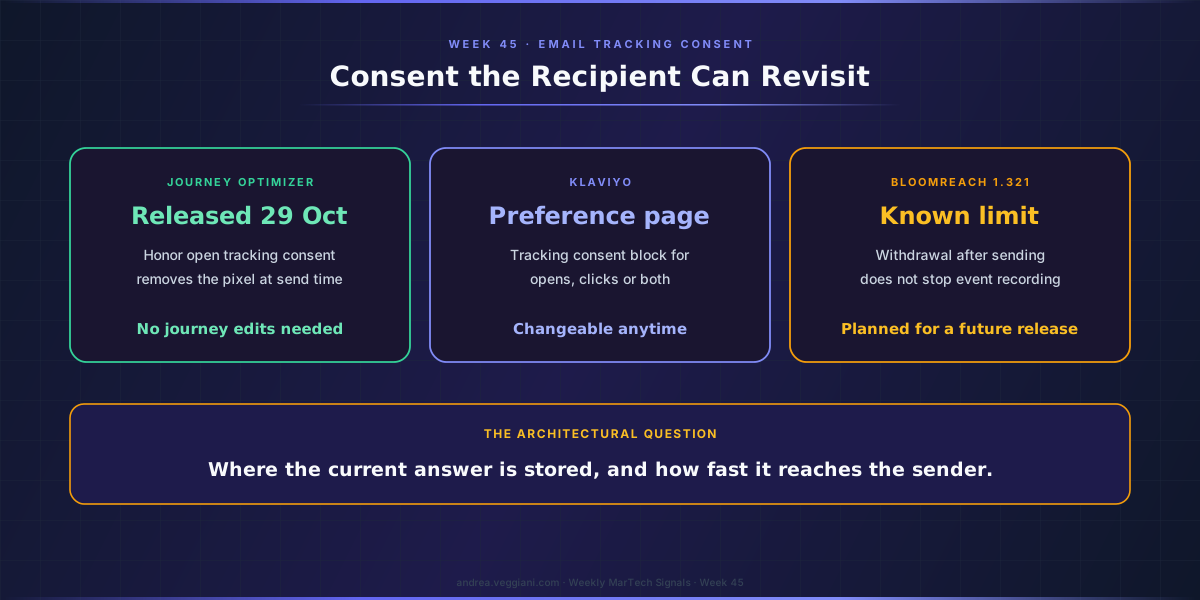
Il cambiamento che per me conta di più questa settimana arriva da una piattaforma che uso in produzione. Adobe Journey Optimizer ha spostato la sua opzione di consenso al tracciamento delle aperture dall’elenco Coming soon al rilascio di ottobre, con il nome Honor open tracking consent. È un’impostazione nella configurazione del canale email e “removes the Journey Optimizer open-tracking pixel for recipients who have not consented”, mentre consegna, contenuti e link di disiscrizione restano come sono. Il consenso è memorizzato nel profilo di Experience Platform e valutato per ogni destinatario al momento dell’invio, e l’opzione si può attivare “without editing your existing journeys and campaigns”.
È quest’ultimo punto quello che sottolineerei per chi gestisce un’istanza AJO di grandi dimensioni. Le opzioni di consenso che richiedono di toccare ogni journey tendono a essere attivate solo per i programmi nuovi, e quelli vecchi, spesso i più trafficati, continuano a girare con le regole precedenti. Un’impostazione a livello di canale evita il problema, con un’eccezione che la release note dichiara con cura: alcuni messaggi esistenti, tra cui quelli transazionali, vanno ripubblicati perché l’impostazione si applichi. Merita una riga nel piano di rilascio, perché i template transazionali sono proprio quelli che nessuno apre finché qualcosa non si rompe.
Klaviyo, una piattaforma della mia watchlist più ampia che non uso in produzione, ha aggiunto l’altra metà del quadro. La sua pagina What’s New descrive un blocco di consenso al tracciamento per le pagine preferenze, con cui i brand possono permettere ai destinatari di “change email tracking consent anytime”, con il blocco “covering opens, clicks, or both, shown only in regions you choose”.
Messi uno accanto all’altro, i due rilasci cambiano il modello. Quando il consenso si raccoglieva una volta, la verifica all’invio era quasi una formalità, perché la risposta cambiava di rado. Quando un destinatario può cambiarla da una pagina preferenze in qualsiasi momento, la verifica all’invio diventa il punto in cui una preferenza che cambia incontra un messaggio fisso, e la qualità dell’intera catena dipende da quanto velocemente la preferenza raggiunge il profilo che la piattaforma legge. Nella mia lettura è questa la domanda architetturale della settimana: non se una piattaforma sa togliere il pixel, cosa che ormai molte sanno fare, ma dove è memorizzata la risposta attuale e quanti sistemi devono essere d’accordo su di essa prima del prossimo invio.
Il centro preferenze come punto di controllo
Per anni il centro preferenze è stato trattato come un modulo collegato al link di disiscrizione, spesso costruito e ospitato fuori dalla piattaforma di engagement, con un suo piccolo database e una sincronizzazione notturna. Andava bene finché gestiva solo argomenti e frequenza. Diventa un punto debole quando porta anche il consenso al tracciamento, perché con una sincronizzazione notturna un destinatario che revoca il consenso al mattino può ancora essere tracciato dalla campagna del pomeriggio.
Bloomreach descrive con chiarezza il limite che resta nelle note del rilascio 1.321, registrate nell’edizione precedente: il consenso si verifica quando l’email viene inviata, quindi “a withdrawal after sending doesn’t stop opens and clicks on that email from being recorded”, e fermare questo comportamento “is planned for a future release”. La leggo come una descrizione onesta del punto in cui oggi si ferma ogni modello basato sulla verifica all’invio. La preferenza può cambiare dopo che il messaggio è partito, e la piattaforma deve comunque decidere cosa fare degli eventi che quel messaggio produce.
In un progetto, questo suggerisce di trattare il centro preferenze come parte dell’architettura del consenso. Le domande che farei sono pratiche. Quale sistema è proprietario del campo di consenso al tracciamento? La pagina preferenze scrive in quel sistema direttamente o tramite un batch? Le viste di reporting sanno che i tassi di apertura ora descrivono solo la parte di audience che ha dato il consenso? Nessuna di queste domande trova risposta in un’impostazione di piattaforma, e tutte decidono se l’impostazione fa quello che il team privacy pensa che faccia.
I segnali di consenso diventano più fini
Altri due rilasci vanno nella stessa direzione dal lato dei dati.
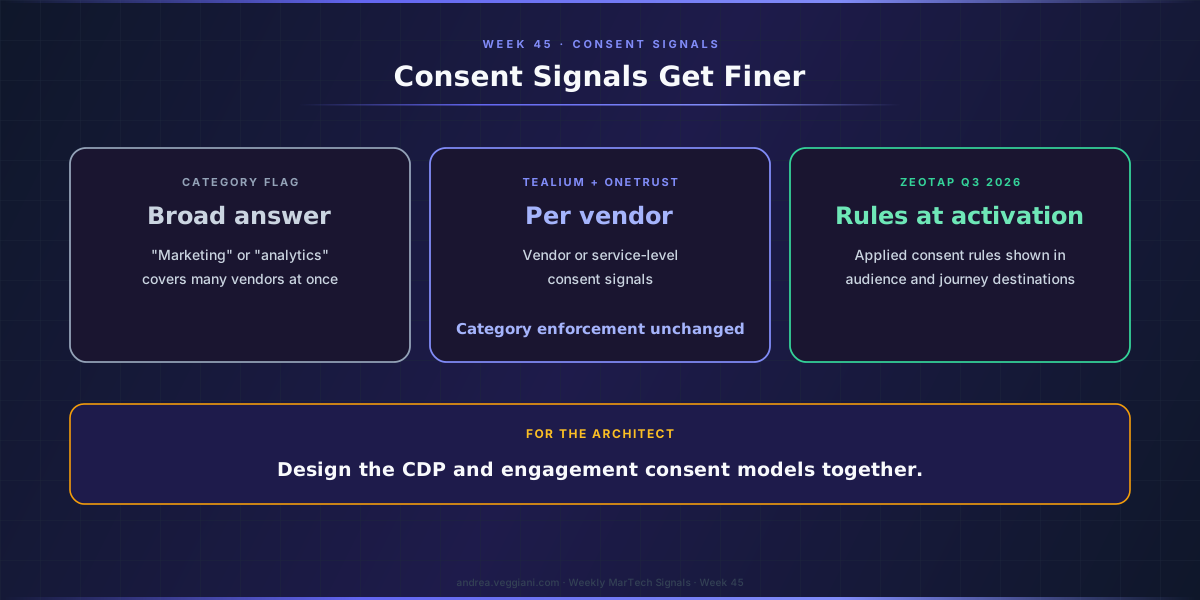
Tealium ha aggiornato la sua integrazione OneTrust per supportare segnali di consenso per vendor o per servizio, lasciando invariata l’applicazione esistente basata sulle categorie. Passare da categorie come “marketing” o “analytics” ai singoli vendor è un passo significativo, perché un destinatario che accetta l’analytics in generale può non accettare uno specifico strumento di registrazione delle sessioni, e i flag per categoria non riescono a esprimerlo.
Le note di rilascio Q3 2026 di Zeotap, pubblicate questa settimana con date a livello di trimestre, includono un costruttore di regole di consenso per canale riscritto, capace di esprimere logiche annidate che il precedente non gestiva, e rendono visibili le regole di consenso applicate dentro le impostazioni di destinazione di audience e journey. Il secondo dettaglio è quello che trovo utile nella pratica: chi attiva un’audience vede quali regole di consenso sono in vigore in quel punto, senza andarle a cercare in un’altra schermata.
Il filo comune è la granularità. Il consenso passa da pochi flag generici a regole per vendor e per canale, e i sistemi che attivano i dati iniziano a mostrare quelle regole dove avviene l’attivazione. Per un architetto significa che il modello di consenso nella CDP e quello nella piattaforma di engagement vanno progettati insieme, perché un segnale per vendor che arriva nella piattaforma di engagement come un singolo booleano ha perso per strada gran parte del suo significato.
Oltre l’email: il session replay
La notizia regolatoria della settimana riguarda siti e app, e rientra nella stessa discussione. La CNIL ha pubblicato una raccomandazione sugli strumenti di session replay, gli strumenti che registrano movimenti del mouse, tocchi, clic, scorrimento e in alcuni casi l’inserimento nei moduli, e ricostruiscono il percorso di un visitatore come un video. La raccomandazione si rivolge sia ai fornitori che costruiscono questi strumenti sia agli editori che li adottano, e copre la minimizzazione dei dati, l’informazione data agli utenti e il modo in cui si raccoglie il consenso.
Non sono un avvocato, e non trarrei conclusioni su uno strumento specifico da una pagina stampa. Quello che ne ricavo è la forma dell’obbligo: al fornitore si chiede di rendere possibile la minimizzazione per progettazione, all’editore di configurarla e giustificarla. È la stessa divisione che vediamo nel tracciamento email, dove la piattaforma offre l’opzione e il brand decide come usarla, e ricorda che il centro preferenze e il banner dei cookie sono sempre più due viste di un unico insieme di decisioni.
Accesso limitato per ruolo e per durata
L’altro tema della settimana riguarda l’accesso di agenti e integrazioni, e lo tengo breve perché merita un saggio a parte quando le funzionalità saranno mature.
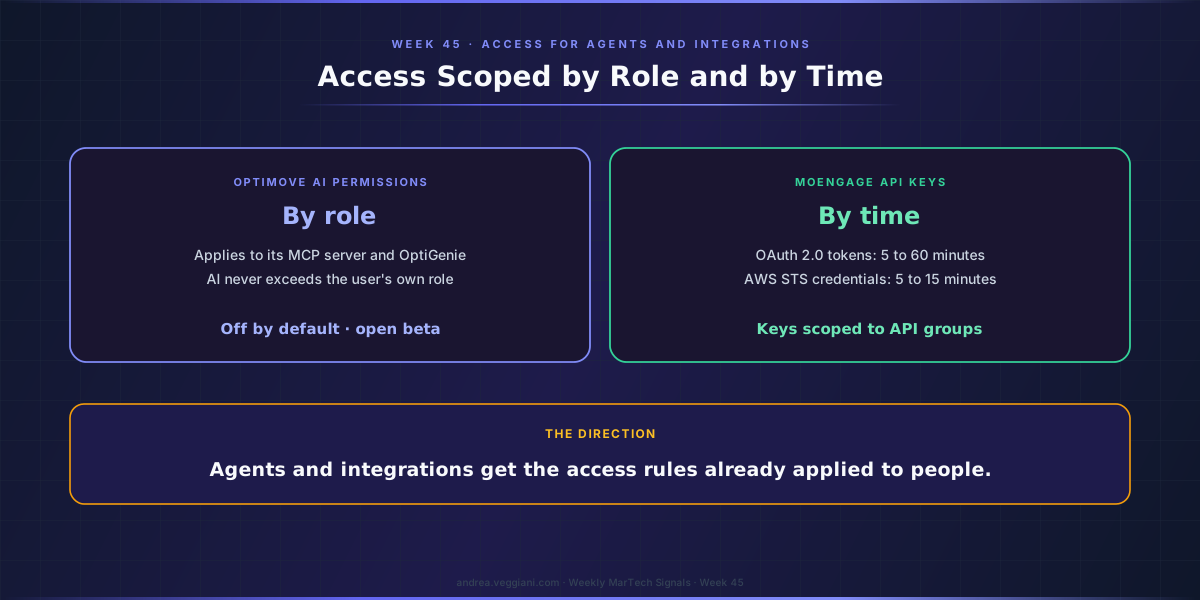
Optimove, nella mia watchlist più ampia, ha aggiunto le AI Permissions per ruolo, valide sia per il suo server MCP sia per il suo agente integrato. La release note dice “AI can never do more than the user’s own role allows”, l’impostazione è disattivata per impostazione predefinita ed è in open beta, con i permessi per fermare, eliminare e archiviare ancora indicati come in arrivo. MoEngage, anch’essa nella watchlist, permette ora a ogni chiave API di usare l’autenticazione OAuth 2.0 o AWS STS, con token di accesso impostabili da 5 a 60 minuti e credenziali STS da 5 a 15 minuti, e aggiunge chiavi limitate a specifici gruppi di API.
Un rilascio limita ciò che un agente può fare in base al ruolo della persona che c’è dietro, l’altro limita quanto a lungo una credenziale macchina resta valida e cosa può raggiungere. Sono passi piccoli, ma avvicinano l’accesso di agenti e integrazioni alle regole che già applichiamo alle persone, la direzione di cui ho scritto nel saggio su chi firma l’agente.
Anche nel record
Marketo Engage ha aggiornato le note di rilascio di novembre prima del rilascio graduale dal 6 novembre: la skill Plan Campaigns ora risulta rilasciata e i Callable Agents sono ancora indicati come in arrivo. Adobe Journey Optimizer B2B ha pubblicato il rilascio 2026.10 con liste di persone statiche e dinamiche. Salesforce ha firmato un accordo per acquisire Cresta, una piattaforma di agenti vocali per il customer service, che aggiunge un altro canale conversazionale a un portafoglio che include già l’acquisizione di Braze in corso. Tutti e tre sono nel record con date e link.
Per questa settimana, la parte su cui agirei è la meno visibile. Prima di attivare una qualsiasi delle nuove opzioni di consenso, mappate dove è memorizzata la risposta attuale del destinatario e quanto tempo impiega a raggiungere il sistema che invia.
Il consenso ora è una preferenza da tenere aggiornata nel tempo, e quel lavoro parte dal centro preferenze.
Fonti
Adobe Journey Optimizer e Marketo Engage
- Release note di Journey Optimizer. Fonte per Honor open tracking consent, la data di disponibilità, l’impostazione a livello di canale e la nota sulla ripubblicazione.
- Release note di Journey Optimizer B2B. Fonte per il rilascio 2026.10.
- Release note di novembre 2026 di Marketo Engage. Fonte per lo stato di Plan Campaigns e dei Callable Agents.
Klaviyo
- What’s New. Fonte per il blocco di consenso al tracciamento nelle pagine preferenze, 3 novembre 2026.
Bloomreach
- Rilascio 1.321. Fonte per il consenso verificato all’invio e la gestione prevista della revoca dopo l’invio.
Tealium
- Feed delle release note. Fonte per i segnali di consenso per vendor o per servizio nell’integrazione OneTrust, 4 novembre 2026.
Zeotap
- Release note Q3 2026. Fonte per le regole di consenso per canale riscritte e la loro visibilità nelle impostazioni di destinazione.
Optimove
- What’s New di ottobre 2026. Fonte per le AI Permissions per ruolo, l’impostazione predefinita e lo stato di beta.
MoEngage
- Release note di ottobre 2026. Fonte per OAuth 2.0, AWS STS e le chiavi API limitate.
Salesforce
- Salesforce signs definitive agreement to acquire Cresta. Fonte per l’accordo su Cresta.
Regolazione
- CNIL, raccomandazione sugli strumenti di session replay. Fonte per l’ambito e i destinatari della raccomandazione, 5 novembre 2026.
Il record
- MarTech Watch, settimana 45. Tutte le date e gli stati citati in questo saggio.
- Parte 26, settimana 44. Il saggio precedente, su come far convivere due piattaforme durante una migrazione.
- Weekly AI Tools That Matter to Me: Part 15, Week 45. La stessa settimana sul fronte degli strumenti agentici, in inglese: la console di amministrazione guadagna una baseline, una verifica nel percorso delle richieste e un calendario di impostazioni predefinite con una data.
Il digest alla base di ogni articolo settimanale è prodotto attraverso una scansione strutturata, assistita dall’AI, di release note ufficiali e fonti di product update. Io rivedo l’output, verifico i segnali rilevanti e scrivo l’interpretazione architetturale.
Questo articolo si basa sulle scansioni del Martech Weekly Digest eseguite il 5 novembre 2026, che coprivano il periodo dal 30 ottobre al 5 novembre su diverse piattaforme CEP e vendor. Il record datato che ne sta alla base è in MarTech Watch, settimana 45.
Se trovate errori o lacune nella copertura, voglio saperlo. Il processo migliora quando l’output viene messo in discussione.